В начале 2024 года сотрудник финансового отдела международной инженерной компании Arup в Гонконге принял участие в видеоконференции с «финансовым директором» и несколькими «коллегами». Все они оказались deepfake-копиями, сгенерированными искусственным интеллектом. По итогам звонка сотрудник совершил 15 переводов на общую сумму около 25 млн долларов. Эта история стала символом новой эпохи мошенничества: теперь нельзя доверять даже тому, что видишь и слышишь в реальном времени.
Генеративный AI сделал атаки социальной инженерии дешёвыми, массовыми и убедительными. Для клонирования голоса достаточно нескольких минут записи с вебинара или интервью, а языковые модели пишут фишинговые письма без ошибок на любом языке. Разберём, как распознать подделку и, главное, как выстроить процессы, которые не позволят одному звонку уничтожить бюджет компании.
Три лица AI-мошенничества
1. Голосовые deepfake (vishing)
Злоумышленник звонит бухгалтеру голосом владельца или директора и просит срочно оплатить счёт или изменить реквизиты поставщика. Ещё в 2019 году британская энергетическая компания потеряла около 220 тысяч евро после звонка, в котором мошенники имитировали голос руководителя материнской компании. С тех пор технологии стали значительно доступнее.
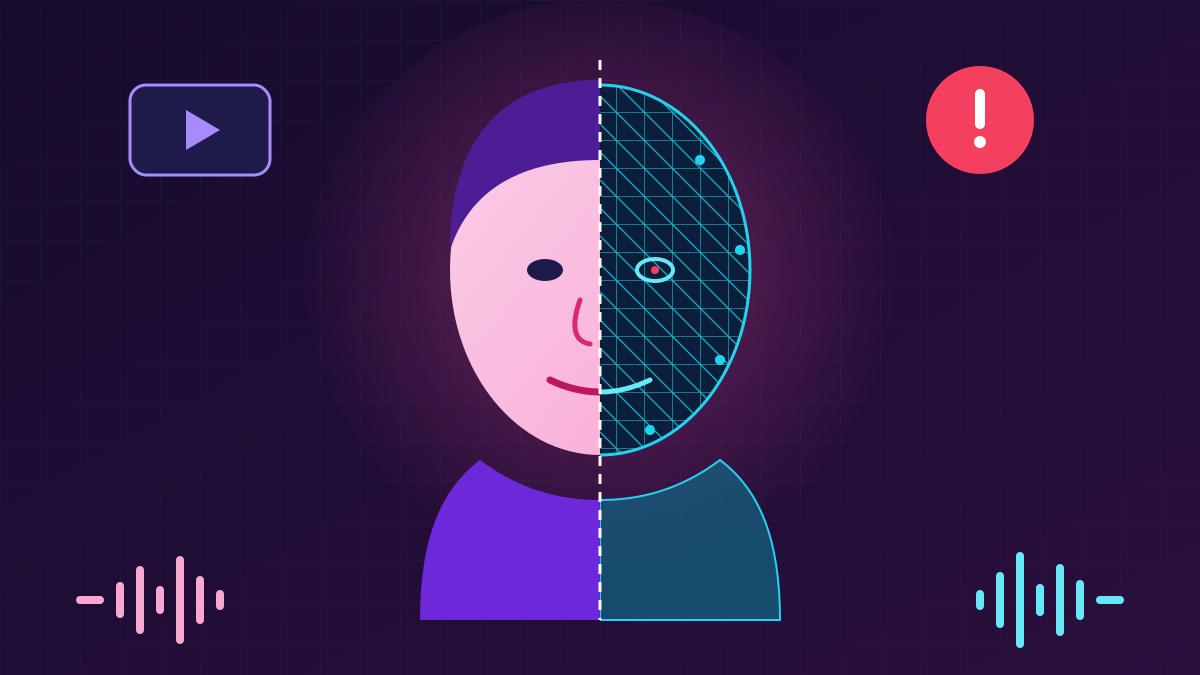
2. Видео deepfake
Поддельные видеозвонки используют для «подтверждения» решений, фальшивых собеседований и даже для прохождения онлайн-верификации личности. Злоумышленники часто ссылаются на плохую связь, чтобы объяснить артефакты изображения.
3. AI-фишинг и компрометация деловой переписки (BEC)
Языковые модели анализируют открытую информацию о компании — LinkedIn, новости, пресс-релизы — и создают персонализированные письма, которые звучат как настоящая внутренняя переписка. Классический совет «ищите грамматические ошибки» больше не работает.
Как распознать подделку
- Необычный канал или срочность. «Не могу говорить, просто оплати до конца дня», «это конфиденциальная сделка, никому не говори» — давление временем и секретностью является главным признаком мошенничества.
- Изменение платёжных реквизитов. Любой запрос изменить счёт поставщика должен автоматически запускать дополнительную проверку.
- Артефакты видео. Неестественное моргание, размытые контуры волос и ушей, рассинхронизация губ и звука, странное освещение, «плывущее» лицо при повороте головы.
- Артефакты голоса. Ровная интонация без пауз и дыхания, металлические призвуки, задержки перед ответом на неожиданный вопрос.
- Домен и заголовки письма. Похожие на настоящие домены (company-ua.com вместо company.ua), ответ на другой адрес, чем в поле «От».
Процессы, которые останавливают мошенников
Технические признаки подделки с каждым годом становятся менее заметными, поэтому главная защита — не «зоркий глаз», а процессы, которые не зависят от того, насколько убедительным был звонок.
- Обратная верификация. Любой финансовый запрос, полученный по телефону, в мессенджере или по видеосвязи, подтверждается обратным звонком по номеру из внутреннего справочника, а не из письма или сообщения.
- Принцип четырёх глаз. Платежи выше установленного лимита и изменение реквизитов требуют согласования двух независимых сотрудников.
- Кодовые слова. Для руководителей и финансовой команды стоит ввести секретные фразы для подтверждения нестандартных поручений.
- Техническая защита почты. Настройте SPF, DKIM и DMARC с политикой reject, используйте фильтрацию вложений и ссылок и маркировку внешних писем.
- Регулярные симуляции. Учебные фишинговые рассылки и тренировки с deepfake-сценариями формируют рефлекс «остановись и проверь».
- Минимизация публичных данных. Ограничьте количество открытых записей голоса и видео руководителей и не публикуйте детали внутренних процессов согласования платежей.
Что делать, если атака уже произошла
Время критично. Немедленно свяжитесь с банком и попросите заблокировать или отозвать перевод — в первые часы шансы вернуть средства наиболее высоки. Зафиксируйте все доказательства: записи звонков, письма с заголовками, номера телефонов. Сообщите в киберполицию и, при необходимости, в CERT-UA. После этого проведите разбор инцидента и выясните, какое звено процесса дало сбой.
Deepfake атакует не технологии, а доверие. Поэтому лучшая защита — культура, в которой проверка запроса воспринимается не как недоверие к руководителю, а как стандартная профессиональная процедура.