На початку 2024 року працівник фінансового відділу міжнародної інженерної компанії Arup у Гонконзі взяв участь у відеоконференції з «фінансовим директором» і кількома «колегами». Усі вони виявилися deepfake-копіями, згенерованими штучним інтелектом. За результатами дзвінка працівник здійснив 15 переказів на загальну суму близько 25 млн доларів. Ця історія стала символом нової епохи шахрайства: тепер не можна довіряти навіть тому, що бачиш і чуєш у реальному часі.
Генеративний AI зробив атаки соціальної інженерії дешевими, масовими та переконливими. Для клонування голосу достатньо кількох хвилин запису з вебінару чи інтерв'ю, а мовні моделі пишуть фішингові листи без помилок будь-якою мовою. Розберімо, як розпізнати підробку і, головне, як вибудувати процеси, що не дозволять одному дзвінку знищити бюджет компанії.
Три обличчя AI-шахрайства
1. Голосові deepfake (vishing)
Зловмисник телефонує бухгалтеру голосом власника чи директора й просить терміново оплатити рахунок або змінити реквізити постачальника. Ще у 2019 році британська енергетична компанія втратила близько 220 тисяч євро після дзвінка, у якому шахраї імітували голос керівника материнської компанії. Відтоді технології стали значно доступнішими.
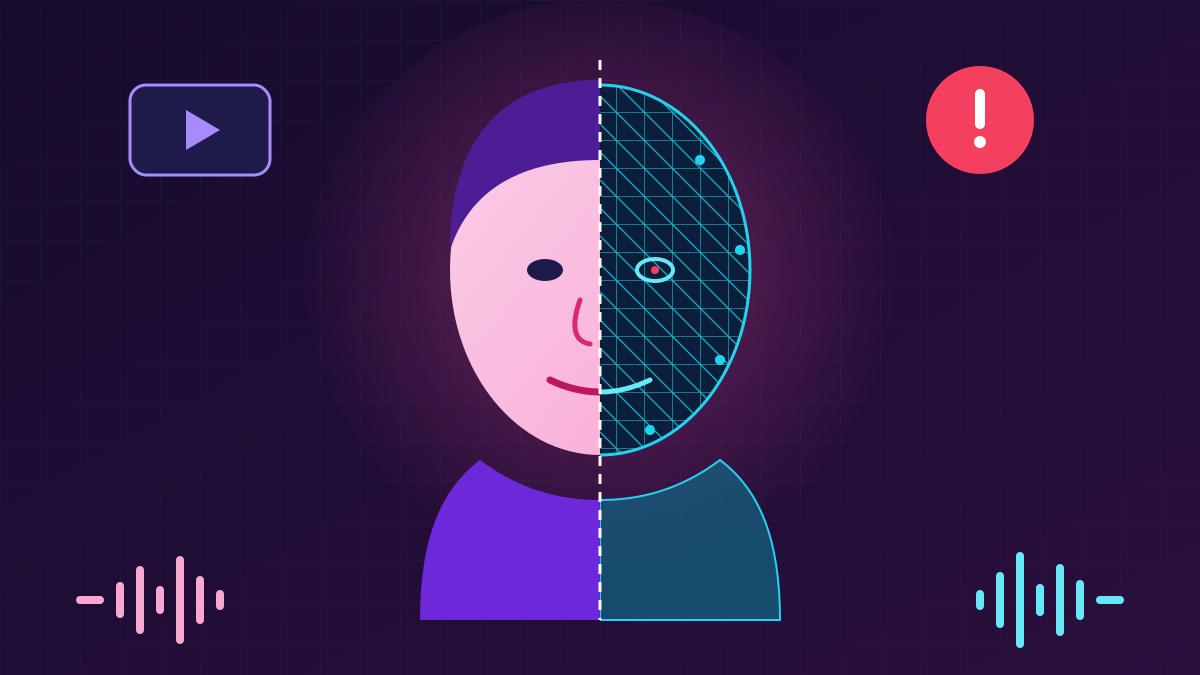
2. Відео deepfake
Підроблені відеодзвінки використовують для «підтвердження» рішень, фальшивих співбесід і навіть для проходження онлайн-верифікації особи. Зловмисники часто посилаються на поганий зв'язок, щоб пояснити артефакти зображення.
3. AI-фішинг та компрометація ділового листування (BEC)
Мовні моделі аналізують відкриту інформацію про компанію — LinkedIn, новини, пресрелізи — і створюють персоналізовані листи, що звучать як справжнє внутрішнє листування. Класична порада «шукайте граматичні помилки» більше не працює.
Як розпізнати підробку
- Незвичний канал або терміновість. «Не можу говорити, просто оплати до кінця дня», «це конфіденційна угода, нікому не кажи» — тиск часом і секретністю є головною ознакою шахрайства.
- Зміна платіжних реквізитів. Будь-який запит змінити рахунок постачальника має автоматично запускати додаткову перевірку.
- Артефакти відео. Неприродне моргання, розмиті контури волосся та вух, розсинхронізація губ і звуку, дивне освітлення, «пливуче» обличчя під час повороту голови.
- Артефакти голосу. Рівна інтонація без пауз і подиху, металеві призвуки, затримки перед відповіддю на несподіване запитання.
- Домен і заголовки листа. Схожі на справжні домени (company-ua.com замість company.ua), відповідь на іншу адресу, ніж у полі «Від».
Процеси, які зупиняють шахраїв
Технічні ознаки підробки з кожним роком стають менш помітними, тому головний захист — не «пильне око», а процеси, які не залежать від того, наскільки переконливим був дзвінок.
- Зворотна верифікація. Будь-який фінансовий запит, отриманий телефоном, у месенджері чи на відеозв'язку, підтверджується зворотним дзвінком за номером із внутрішнього довідника, а не з листа чи повідомлення.
- Принцип чотирьох очей. Платежі понад визначений ліміт та зміна реквізитів потребують погодження двох незалежних співробітників.
- Кодові слова. Для керівників і фінансової команди варто запровадити секретні фрази для підтвердження нестандартних доручень.
- Технічний захист пошти. Налаштуйте SPF, DKIM і DMARC із політикою reject, використовуйте фільтрацію вкладень і посилань та маркування зовнішніх листів.
- Регулярні симуляції. Навчальні фішингові розсилки та тренування з deepfake-сценаріями формують рефлекс «зупинись і перевір».
- Мінімізація публічних даних. Обмежте кількість відкритих записів голосу та відео керівників і не публікуйте деталі внутрішніх процесів погодження платежів.
Що робити, якщо атака вже сталася
Час критичний. Негайно зв'яжіться з банком і попросіть заблокувати або відкликати переказ — у перші години шанси повернути кошти найвищі. Зафіксуйте всі докази: записи дзвінків, листи із заголовками, номери телефонів. Повідомте кіберполіцію та, за потреби, CERT-UA. Після цього проведіть розбір інциденту і з'ясуйте, яка ланка процесу дала збій.
Deepfake атакує не технології, а довіру. Тож найкращий захист — культура, у якій перевірка запиту сприймається не як недовіра до керівника, а як стандартна професійна процедура.