Классическая корпоративная безопасность напоминала средневековый замок: прочные стены (межсетевой экран), один мост (VPN) и полное доверие ко всем, кто уже оказался внутри. Проблема в том, что сегодня «внутри» больше нет. Сотрудники работают из дома и с телефонов, данные хранятся в SaaS-сервисах и облаке, а подрядчики подключаются с собственных ноутбуков. Достаточно украсть один пароль от VPN — и злоумышленник свободно перемещается по сети.
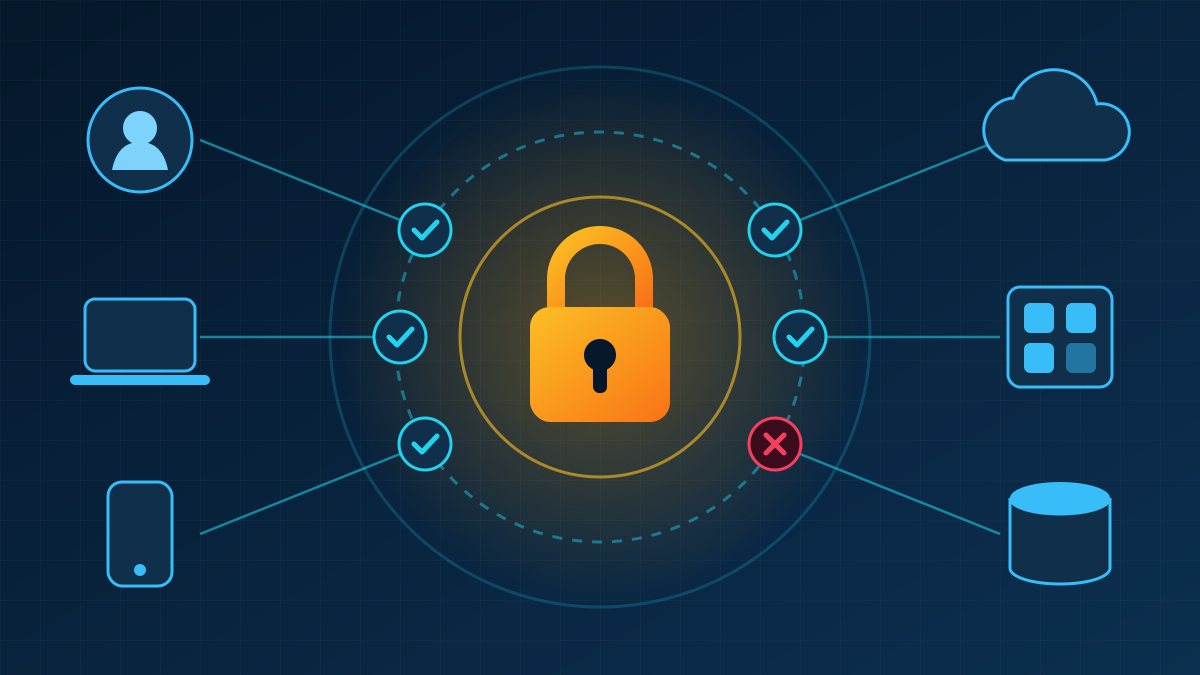
Модель Zero Trust (нулевое доверие) отвечает на это простым принципом: «никогда не доверяй, всегда проверяй». Доступ к каждому ресурсу предоставляется только после проверки личности, состояния устройства и контекста запроса — и только в том объёме, который действительно нужен.
Три принципа нулевого доверия
- Явная проверка. Каждый запрос аутентифицируется и авторизуется с учётом всех доступных сигналов: пользователь, устройство, местоположение, время, уровень риска.
- Минимальные привилегии. Пользователь получает доступ только к нужным приложениям, а не ко всей сети; административные права выдаются временно.
- Предположение о взломе. Архитектура строится так, будто злоумышленник уже внутри: сегментация, шифрование и постоянный мониторинг ограничивают масштаб ущерба.
Эти принципы закреплены в стандарте NIST SP 800-207, который стал основным ориентиром для внедрения Zero Trust в государственных и коммерческих организациях.
Роль каждого инструмента
Microsoft Entra ID — идентичность и условный доступ
Entra ID (бывший Azure Active Directory) — центр управления учётными записями для организаций, работающих с Microsoft 365. Ключевой механизм — Conditional Access: политики вроде «доступ к финансовой системе только с управляемого устройства и с phishing-resistant MFA». Entra ID Protection оценивает риск входа (необычная страна, утечка пароля), а Privileged Identity Management выдаёт административные роли только на ограниченное время и с согласованием.
Okta — независимая платформа идентичности
Okta Workforce Identity популярна среди компаний с разнородным стеком: тысячи готовых интеграций позволяют настроить единый вход (SSO) в большинство SaaS-сервисов. Adaptive MFA требует дополнительных факторов только при повышенном риске, Okta FastPass обеспечивает беспарольный вход, а Lifecycle Management автоматически создаёт и удаляет учётные записи при приёме или увольнении сотрудника.
Cloudflare Zero Trust — безопасный доступ к приложениям и интернету
Платформа Cloudflare One заменяет VPN. Cloudflare Access публикует внутренние приложения через глобальную сеть Cloudflare и пропускает пользователя только после проверки у поставщика идентичности (Okta или Entra ID) и оценки состояния устройства. Cloudflare Gateway фильтрует DNS- и HTTP-трафик, блокируя фишинговые и вредоносные сайты, а клиент WARP защищает трафик сотрудника независимо от того, где он работает. Дополнительно доступны изоляция браузера, CASB и DLP для контроля данных.
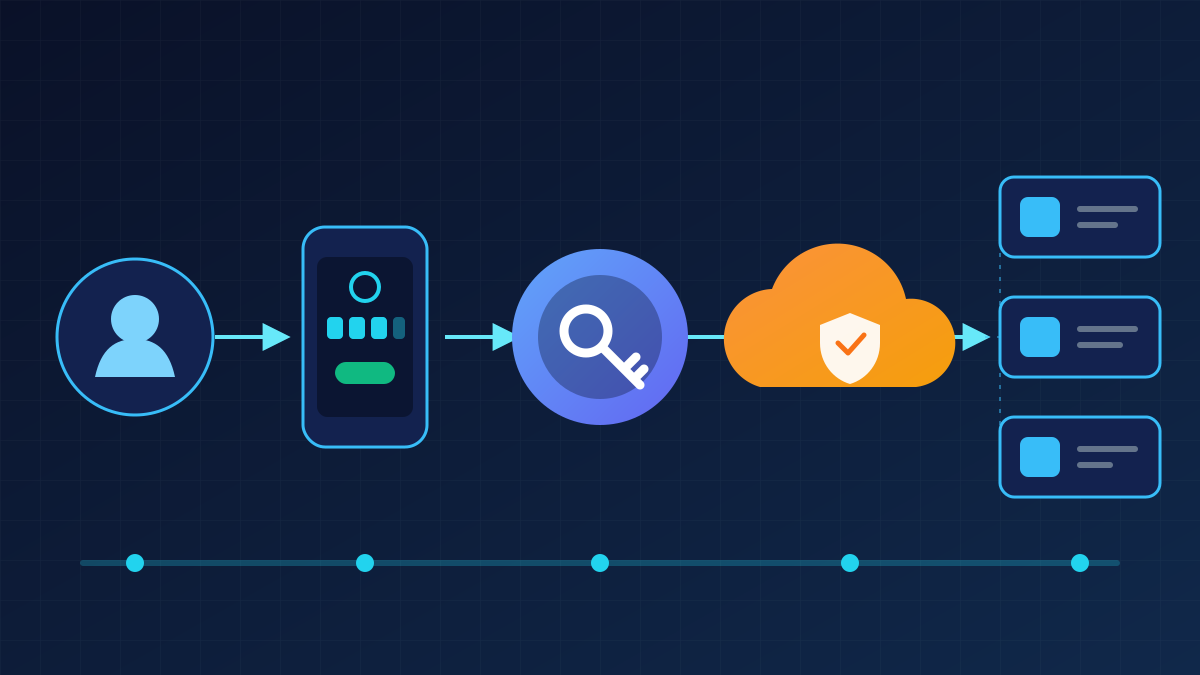
Пошаговый план внедрения
- Инвентаризация. Составьте перечень пользователей, устройств, приложений и данных. Определите «коронные драгоценности» — системы, компрометация которых обойдётся дороже всего.
- Единая идентичность. Выберите основного поставщика идентичности (Entra ID или Okta) и переведите на SSO как можно больше сервисов. Каждый отдельный пароль — отдельная уязвимость.
- Устойчивая к фишингу MFA. Замените SMS-коды на ключи FIDO2/passkeys, Windows Hello for Business или Okta FastPass, прежде всего для администраторов и финансовой команды.
- Состояние устройств. Подключите управление устройствами (например, Microsoft Intune) и передавайте сигналы о шифровании диска, обновлении ОС и наличии EDR в политики доступа.
- Замена VPN на ZTNA. Переносите приложения за Cloudflare Access постепенно, начиная с наименее критичных, чтобы отработать процесс без риска для бизнеса.
- Фильтрация интернет-трафика. Включите Cloudflare Gateway для блокировки вредоносных доменов и контроля загрузок.
- Мониторинг и совершенствование. Отправляйте журналы входов и доступа в SIEM, регулярно пересматривайте права и корректируйте политики.
Типичные ошибки
- Воспринимать Zero Trust как продукт, который можно «купить и включить». Это архитектурная стратегия, которая внедряется годами.
- Оставлять старый VPN «на всякий случай» с широким доступом к сети — он становится обходным путём для злоумышленников.
- Игнорировать удобство. Если проверки раздражают, сотрудники будут искать обходные пути; адаптивная аутентификация помогает найти баланс.
- Забывать о сервисных учётных записях и API-ключах, которые часто имеют избыточные права и не защищены MFA.
Zero Trust не означает недоверия к людям. Это значит, что доверие подтверждается каждый раз — автоматически, незаметно для честного пользователя и непреодолимо для злоумышленника с украденным паролем.