Средняя компания генерирует миллионы событий безопасности ежедневно: входы пользователей, сетевые соединения, запуск процессов, изменения в облачных настройках. Где-то в этом потоке может скрываться первый шаг атаки. Найти его вручную невозможно, поэтому организации создают центры мониторинга безопасности (Security Operations Center, SOC) и вооружают их SIEM-платформами и средствами автоматизации.
Что такое SOC и как он работает
SOC — это команда, процессы и технологии, обеспечивающие непрерывное выявление угроз и реагирование на них. Обычно работа распределена по уровням:
- L1 — аналитики первой линии сортируют тревоги, отсеивают ложные срабатывания и эскалируют подозрительные случаи.
- L2 — специалисты по реагированию расследуют инциденты, определяют масштаб и принимают меры для сдерживания.
- L3 — эксперты и охотники за угрозами ищут скрытые атаки, анализируют вредоносное ПО и создают новые правила обнаружения.
Эффективность SOC измеряют метриками MTTD (среднее время обнаружения) и MTTR (среднее время реагирования). Чем они меньше, тем меньше времени у злоумышленника.
SIEM и SOAR: мозг и руки SOC
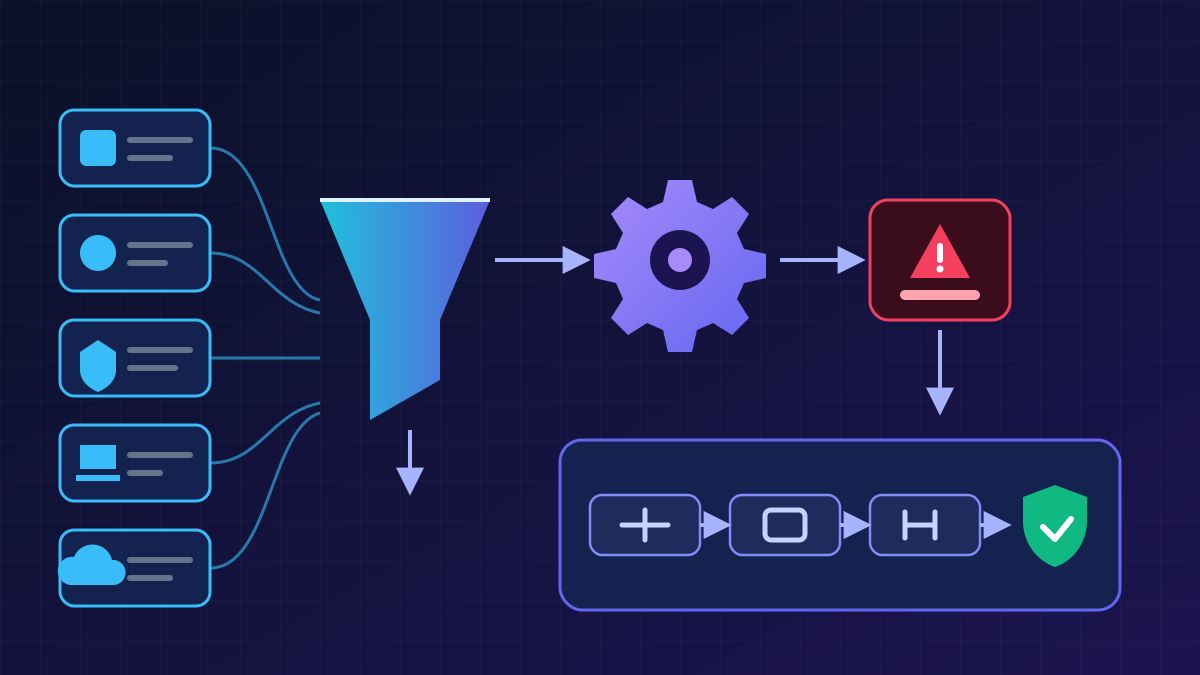
SIEM (Security Information and Event Management) собирает журналы со всех источников — серверов, рабочих станций, межсетевых экранов, облака, систем идентичности, — нормализует их и ищет угрозы по правилам корреляции и моделям машинного обучения. SOAR (Security Orchestration, Automation and Response) выполняет сценарии реагирования (playbooks): автоматически обогащает тревогу данными, блокирует учётную запись, изолирует устройство или создаёт заявку.
Splunk: гибкость и мощная аналитика
Splunk (с 2024 года входит в состав Cisco) — одна из самых распространённых платформ для анализа машинных данных. Splunk Enterprise Security добавляет к ней функции SIEM:
- Язык запросов SPL позволяет аналитикам строить сложные поиски и визуализации практически по любым данным.
- Risk-Based Alerting не создаёт отдельную тревогу на каждое событие, а накапливает баллы риска для пользователя или хоста. Инцидент возникает, когда совокупный риск превышает порог, — это существенно уменьшает «шум».
- Сопоставление с MITRE ATT&CK показывает, какие тактики злоумышленников покрыты правилами обнаружения, а какие — нет.
- Splunk SOAR автоматизирует рутинные действия через визуальные сценарии и сотни интеграций с другими средствами безопасности.
Splunk можно развернуть как в собственной инфраструктуре, так и в облаке. Главное, что стоит учесть, — стоимость лицензий, которая зависит от объёма данных, поэтому источники журналов нужно подбирать осознанно.
Microsoft Sentinel: облачный SIEM с интегрированным AI
Microsoft Sentinel — облачная SIEM- и SOAR-платформа на базе Azure, которая не требует собственных серверов и масштабируется автоматически. Её преимущества:
- Готовые коннекторы к Microsoft 365, Entra ID, Defender XDR, AWS, Google Cloud и сотням сторонних решений.
- Язык KQL для поиска угроз и создания аналитических правил.
- Fusion и UEBA — механизмы машинного обучения, которые объединяют слабые сигналы из разных источников в многоэтапные инциденты и выявляют аномальное поведение пользователей.
- Плейбуки на Azure Logic Apps для автоматического реагирования: от отправки сообщения в Teams до блокировки учётной записи.
- Единый портал вместе с Microsoft Defender XDR и Security Copilot, который даёт аналитику полную картину инцидента в одном окне.
Как выглядит автоматизированное реагирование на практике
- Сотрудник открывает фишинговое письмо и вводит пароль на поддельной странице.
- Через несколько минут SIEM фиксирует вход в его учётную запись из необычной страны и попытку создать правило пересылки почты.
- Корреляционное правило объединяет события в инцидент высокой критичности.
- SOAR-сценарий автоматически сбрасывает сессии пользователя, принудительно меняет пароль, удаляет правило пересылки и блокирует IP-адрес.
- Аналитик L2 получает инцидент, уже обогащённый данными, проверяет, не пострадали ли другие учётные записи, и закрывает его.
То, что вручную заняло бы часы, автоматизация выполняет за минуты, и именно здесь решается, успеет ли злоумышленник достичь цели.
Советы по построению SOC
- Начинайте с самых ценных источников данных: системы идентичности, EDR, почта, облачные журналы аудита.
- Регулярно настраивайте правила: избыток ложных тревог приводит к «усталости от тревог» и пропущенным атакам.
- Автоматизируйте постепенно и документируйте каждый сценарий, чтобы автоматические действия были предсказуемыми.
- Если собственной команды недостаточно, рассмотрите модель MDR или гибридный SOC с внешним партнёром.
SIEM без процессов — лишь дорогое хранилище журналов. Настоящую ценность даёт сочетание качественных данных, настроенных правил, автоматизации и людей, которые понимают, что именно они защищают.