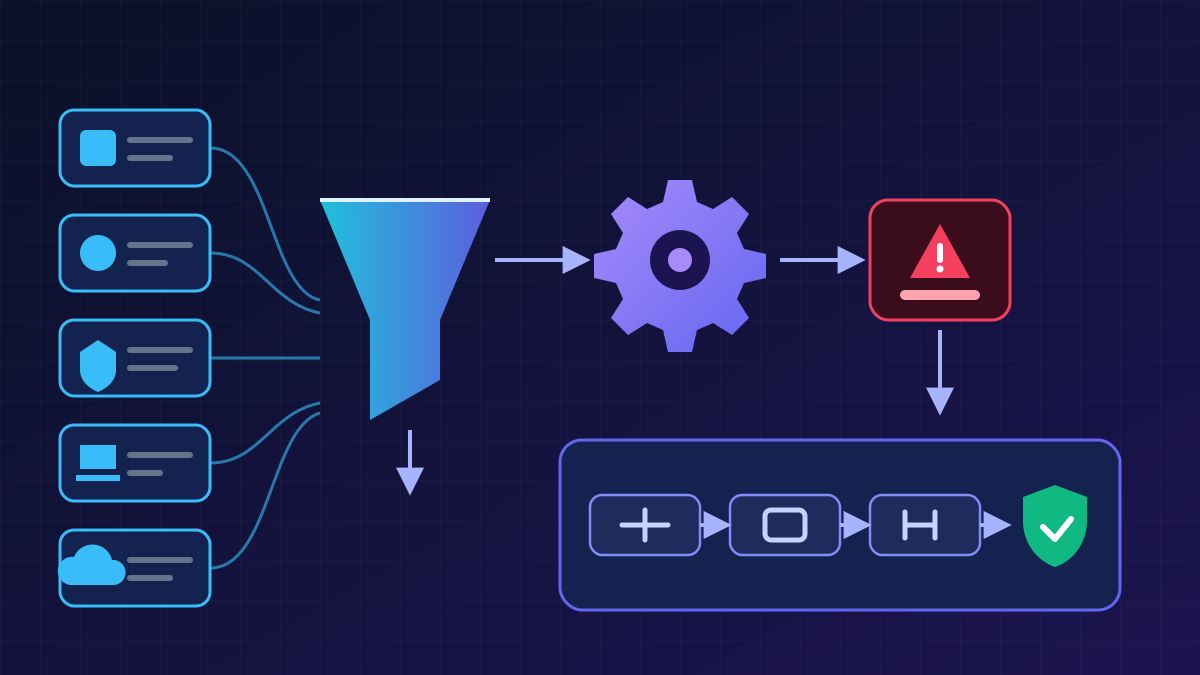
Середня компанія генерує мільйони подій безпеки щодня: входи користувачів, мережеві з'єднання, запуск процесів, зміни в хмарних налаштуваннях. Десь серед цього потоку може ховатися перший крок атаки. Знайти його вручну неможливо, тому організації створюють центри моніторингу безпеки (Security Operations Center, SOC) і озброюють їх SIEM-платформами та засобами автоматизації.
Що таке SOC і як він працює
SOC — це команда, процеси й технології, що забезпечують безперервне виявлення загроз і реагування на них. Зазвичай роботу розподілено за рівнями:
- L1 — аналітики першої лінії сортують тривоги, відсіюють хибні спрацювання й ескалюють підозрілі випадки.
- L2 — фахівці з реагування розслідують інциденти, визначають масштаб і вживають заходів для стримування.
- L3 — експерти та мисливці за загрозами шукають приховані атаки, аналізують шкідливе ПЗ і створюють нові правила виявлення.
Ефективність SOC вимірюють метриками MTTD (середній час виявлення) і MTTR (середній час реагування). Чим вони менші, тим менше часу має зловмисник.
SIEM і SOAR: мозок і руки SOC
SIEM (Security Information and Event Management) збирає журнали з усіх джерел — серверів, робочих станцій, міжмережевих екранів, хмари, систем ідентичності, — нормалізує їх і шукає загрози за правилами кореляції та моделями машинного навчання. SOAR (Security Orchestration, Automation and Response) виконує сценарії реагування (playbooks): автоматично збагачує тривогу даними, блокує обліковий запис, ізолює пристрій чи створює заявку.
Splunk: гнучкість і потужна аналітика
Splunk (з 2024 року входить до складу Cisco) — одна з найпоширеніших платформ для аналізу машинних даних. Splunk Enterprise Security додає до неї функції SIEM:
- Мова запитів SPL дає змогу аналітикам будувати складні пошуки та візуалізації практично за будь-якими даними.
- Risk-Based Alerting не створює окрему тривогу на кожну подію, а накопичує бали ризику для користувача чи хоста. Інцидент виникає, коли сукупний ризик перевищує поріг, — це суттєво зменшує «шум».
- Зіставлення з MITRE ATT&CK показує, які тактики зловмисників покриті правилами виявлення, а які — ні.
- Splunk SOAR автоматизує рутинні дії через візуальні сценарії та сотні інтеграцій з іншими засобами безпеки.
Splunk можна розгорнути як у власній інфраструктурі, так і в хмарі. Головне, що варто врахувати, — вартість ліцензій, яка залежить від обсягу даних, тому джерела журналів потрібно добирати свідомо.
Microsoft Sentinel: хмарний SIEM з інтегрованим AI
Microsoft Sentinel — хмарна SIEM- і SOAR-платформа на базі Azure, яка не потребує власних серверів і масштабується автоматично. Її переваги:
- Готові конектори до Microsoft 365, Entra ID, Defender XDR, AWS, Google Cloud і сотень сторонніх рішень.
- Мова KQL для пошуку загроз і створення аналітичних правил.
- Fusion і UEBA — механізми машинного навчання, які поєднують слабкі сигнали з різних джерел у багатоетапні інциденти та виявляють аномальну поведінку користувачів.
- Плейбуки на Azure Logic Apps для автоматичного реагування: від надсилання повідомлення в Teams до блокування облікового запису.
- Єдиний портал разом із Microsoft Defender XDR та Security Copilot, що дає аналітику повну картину інциденту в одному вікні.
Як виглядає автоматизоване реагування на практиці
- Працівник відкриває фішинговий лист і вводить пароль на підробленій сторінці.
- За кілька хвилин SIEM фіксує вхід у його обліковий запис із незвичної країни та спробу створити правило пересилання пошти.
- Кореляційне правило об'єднує події в інцидент високої критичності.
- SOAR-сценарій автоматично скидає сесії користувача, примусово змінює пароль, видаляє правило пересилання й блокує IP-адресу.
- Аналітик L2 отримує інцидент, уже збагачений даними, перевіряє, чи не постраждали інші облікові записи, і закриває його.
Те, що вручну забрало б години, автоматизація виконує за хвилини, і саме тут вирішується, чи встигне зловмисник досягти мети.
Поради щодо побудови SOC
- Починайте з найцінніших джерел даних: системи ідентичності, EDR, пошта, хмарні журнали аудиту.
- Регулярно налаштовуйте правила: надлишок хибних тривог призводить до «втоми від тривог» і пропущених атак.
- Автоматизуйте поступово і документуйте кожен сценарій, щоб автоматичні дії були передбачуваними.
- Якщо власної команди замало, розгляньте модель MDR або гібридний SOC із зовнішнім партнером.
SIEM без процесів — лише дороге сховище журналів. Справжню цінність дає поєднання якісних даних, налаштованих правил, автоматизації та людей, які розуміють, що саме вони захищають.