Класична корпоративна безпека нагадувала середньовічний замок: міцні стіни (міжмережевий екран), один міст (VPN) і повна довіра до всіх, хто вже опинився всередині. Проблема в тому, що сьогодні «всередині» більше немає. Співробітники працюють з дому та з телефонів, дані зберігаються в SaaS-сервісах і хмарі, а підрядники підключаються з власних ноутбуків. Достатньо викрасти один пароль від VPN — і зловмисник вільно переміщається мережею.
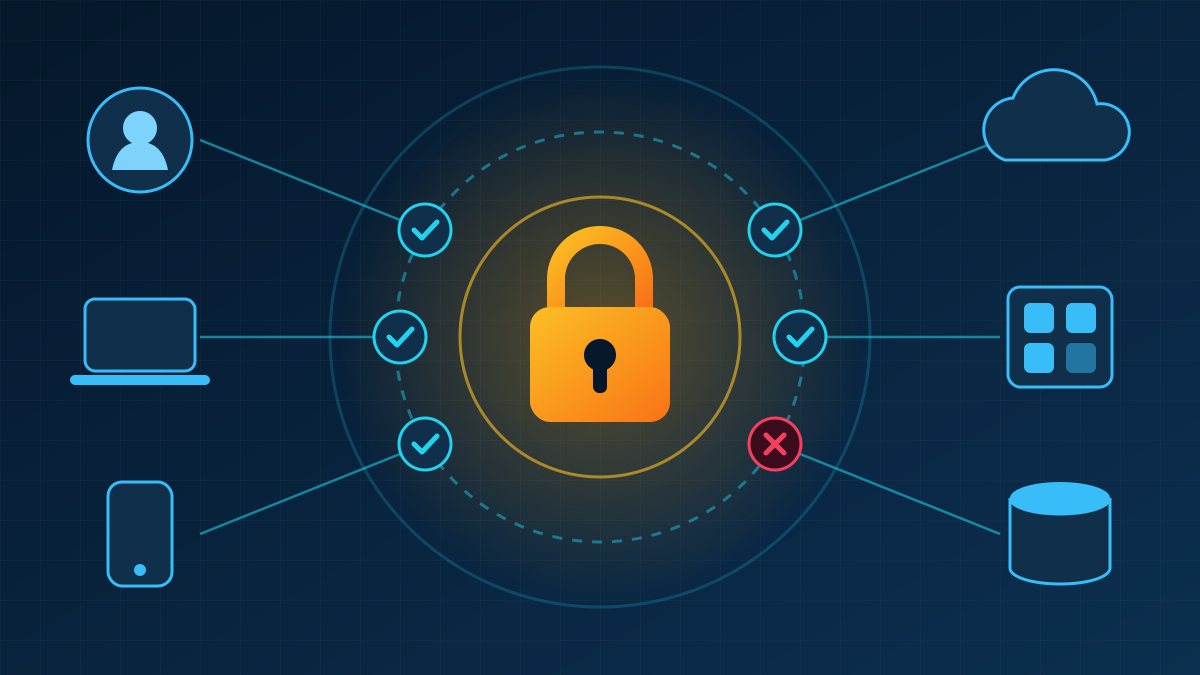
Модель Zero Trust (нульова довіра) відповідає на це простим принципом: «ніколи не довіряй, завжди перевіряй». Доступ до кожного ресурсу надається лише після перевірки особи, стану пристрою та контексту запиту — і лише в тому обсязі, який справді потрібен.
Три принципи нульової довіри
- Явна перевірка. Кожен запит автентифікується та авторизується з урахуванням усіх доступних сигналів: користувач, пристрій, місцезнаходження, час, рівень ризику.
- Мінімальні привілеї. Користувач отримує доступ лише до потрібних застосунків, а не до всієї мережі; адміністративні права видаються тимчасово.
- Припущення про зламаність. Архітектура будується так, ніби зловмисник уже всередині: сегментація, шифрування та постійний моніторинг обмежують масштаб шкоди.
Ці принципи закріплені в стандарті NIST SP 800-207, який став основним орієнтиром для впровадження Zero Trust у державних і комерційних організаціях.
Роль кожного інструменту
Microsoft Entra ID — ідентичність і умовний доступ
Entra ID (колишній Azure Active Directory) — центр керування обліковими записами для організацій, що працюють із Microsoft 365. Ключовий механізм — Conditional Access: політики на кшталт «доступ до фінансової системи лише з керованого пристрою та з phishing-resistant MFA». Entra ID Protection оцінює ризик входу (незвична країна, витік пароля), а Privileged Identity Management видає адміністративні ролі лише на обмежений час і з погодженням.
Okta — незалежна платформа ідентичності
Okta Workforce Identity популярна серед компаній із різнорідним стеком: тисячі готових інтеграцій дають змогу налаштувати єдиний вхід (SSO) у більшість SaaS-сервісів. Adaptive MFA вимагає додаткових факторів лише за підвищеного ризику, Okta FastPass забезпечує безпарольний вхід, а Lifecycle Management автоматично створює й видаляє облікові записи разом із прийняттям чи звільненням працівника.
Cloudflare Zero Trust — безпечний доступ до застосунків і інтернету
Платформа Cloudflare One замінює VPN. Cloudflare Access публікує внутрішні застосунки через глобальну мережу Cloudflare і пропускає користувача лише після перевірки в постачальника ідентичності (Okta або Entra ID) та оцінки стану пристрою. Cloudflare Gateway фільтрує DNS- і HTTP-трафік, блокуючи фішингові та шкідливі сайти, а клієнт WARP захищає трафік співробітника незалежно від того, де він працює. Додатково доступні ізоляція браузера, CASB і DLP для контролю даних.
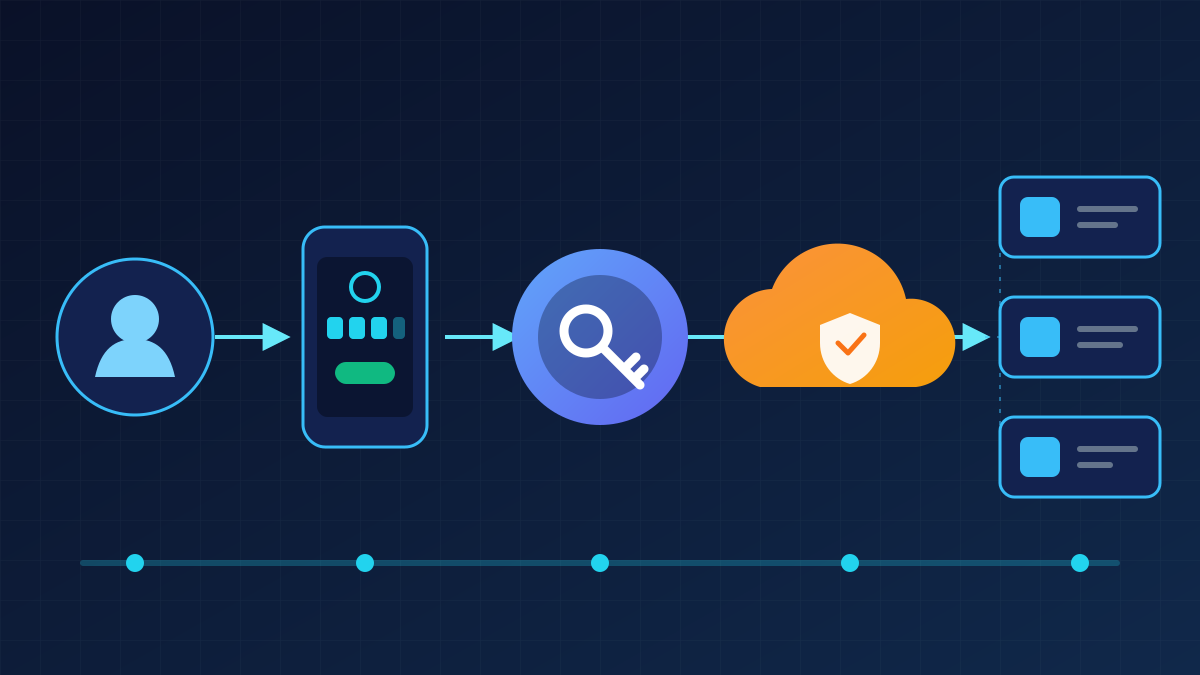
Покроковий план впровадження
- Інвентаризація. Складіть перелік користувачів, пристроїв, застосунків і даних. Визначте «коронні коштовності» — системи, компрометація яких найдорожча.
- Єдина ідентичність. Оберіть основного постачальника ідентичності (Entra ID чи Okta) і переведіть на SSO якомога більше сервісів. Кожен окремий пароль — окрема вразливість.
- Стійка до фішингу MFA. Замініть SMS-коди на ключі FIDO2/passkeys, Windows Hello for Business або Okta FastPass, насамперед для адміністраторів і фінансової команди.
- Стан пристроїв. Підключіть керування пристроями (наприклад, Microsoft Intune) і передавайте сигнали про шифрування диска, оновлення ОС та наявність EDR у політики доступу.
- Заміна VPN на ZTNA. Переносьте застосунки за Cloudflare Access поступово, починаючи з найменш критичних, щоб відпрацювати процес без ризику для бізнесу.
- Фільтрація інтернет-трафіку. Увімкніть Cloudflare Gateway для блокування шкідливих доменів і контролю завантажень.
- Моніторинг і вдосконалення. Надсилайте журнали входів і доступу в SIEM, регулярно переглядайте права та коригуйте політики.
Типові помилки
- Сприймати Zero Trust як продукт, який можна «купити й увімкнути». Це архітектурна стратегія, що впроваджується роками.
- Залишати старий VPN «про всяк випадок» із широким доступом до мережі — він стає обхідним шляхом для зловмисників.
- Ігнорувати зручність. Якщо перевірки дратують, співробітники шукатимуть обхідні шляхи; адаптивна автентифікація допомагає знайти баланс.
- Забувати про сервісні облікові записи та API-ключі, які часто мають надмірні права і не захищені MFA.
Zero Trust не означає недовіри до людей. Це означає, що довіра підтверджується щоразу — автоматично, непомітно для чесного користувача і непереборно для зловмисника з викраденим паролем.